Козятин під прицілом онлайн-зловмисників: кібератака на місцеві телеграм-групи відбулася вихідними

- Дивна розсилка була вихідними у козятинських телеграм-групах: в одни і той же час у різних пабліках надійшло повідомлення про те, що чат «переноситься» і щоб до нього приєднатися, треба перейти за посиланням.
- Це була кібератака.
- Як себе захистити і що робити, якщо ви раптом перейшли за подібним посиланням і ввели свої дані — розпитали у Кіберполіції
Субота, 7 листопада. На годиннику 9:14 ранку. В одну з козятинських груп у телеграмі надходить повідомлення такого змісту:
«Чат переноситься до нової групи. Натисніть на цей текст, щоб перейти до групи. Потім натисніть кнопку «Запустити», щоб приєднатися до групи».
Нижче — кнопка з зображенням пісочного годинника та активним посиланням.

Майже одразу одна з учасниць цієї телеграм-групи написала, щоб ніхто не переходив за цим посиланням.
«Певно, когось з нашої групи зламали», — зауважила козятинчанка.
Того ж дня о цій же порі — рівно о 9:14 ранку — аналогічне повідомлення про те, що чат буцімто переноситься до нової групи, з’явилося в двох інших козятинських телеграм-групах. Воно також містило кнопку з активним посиланням.
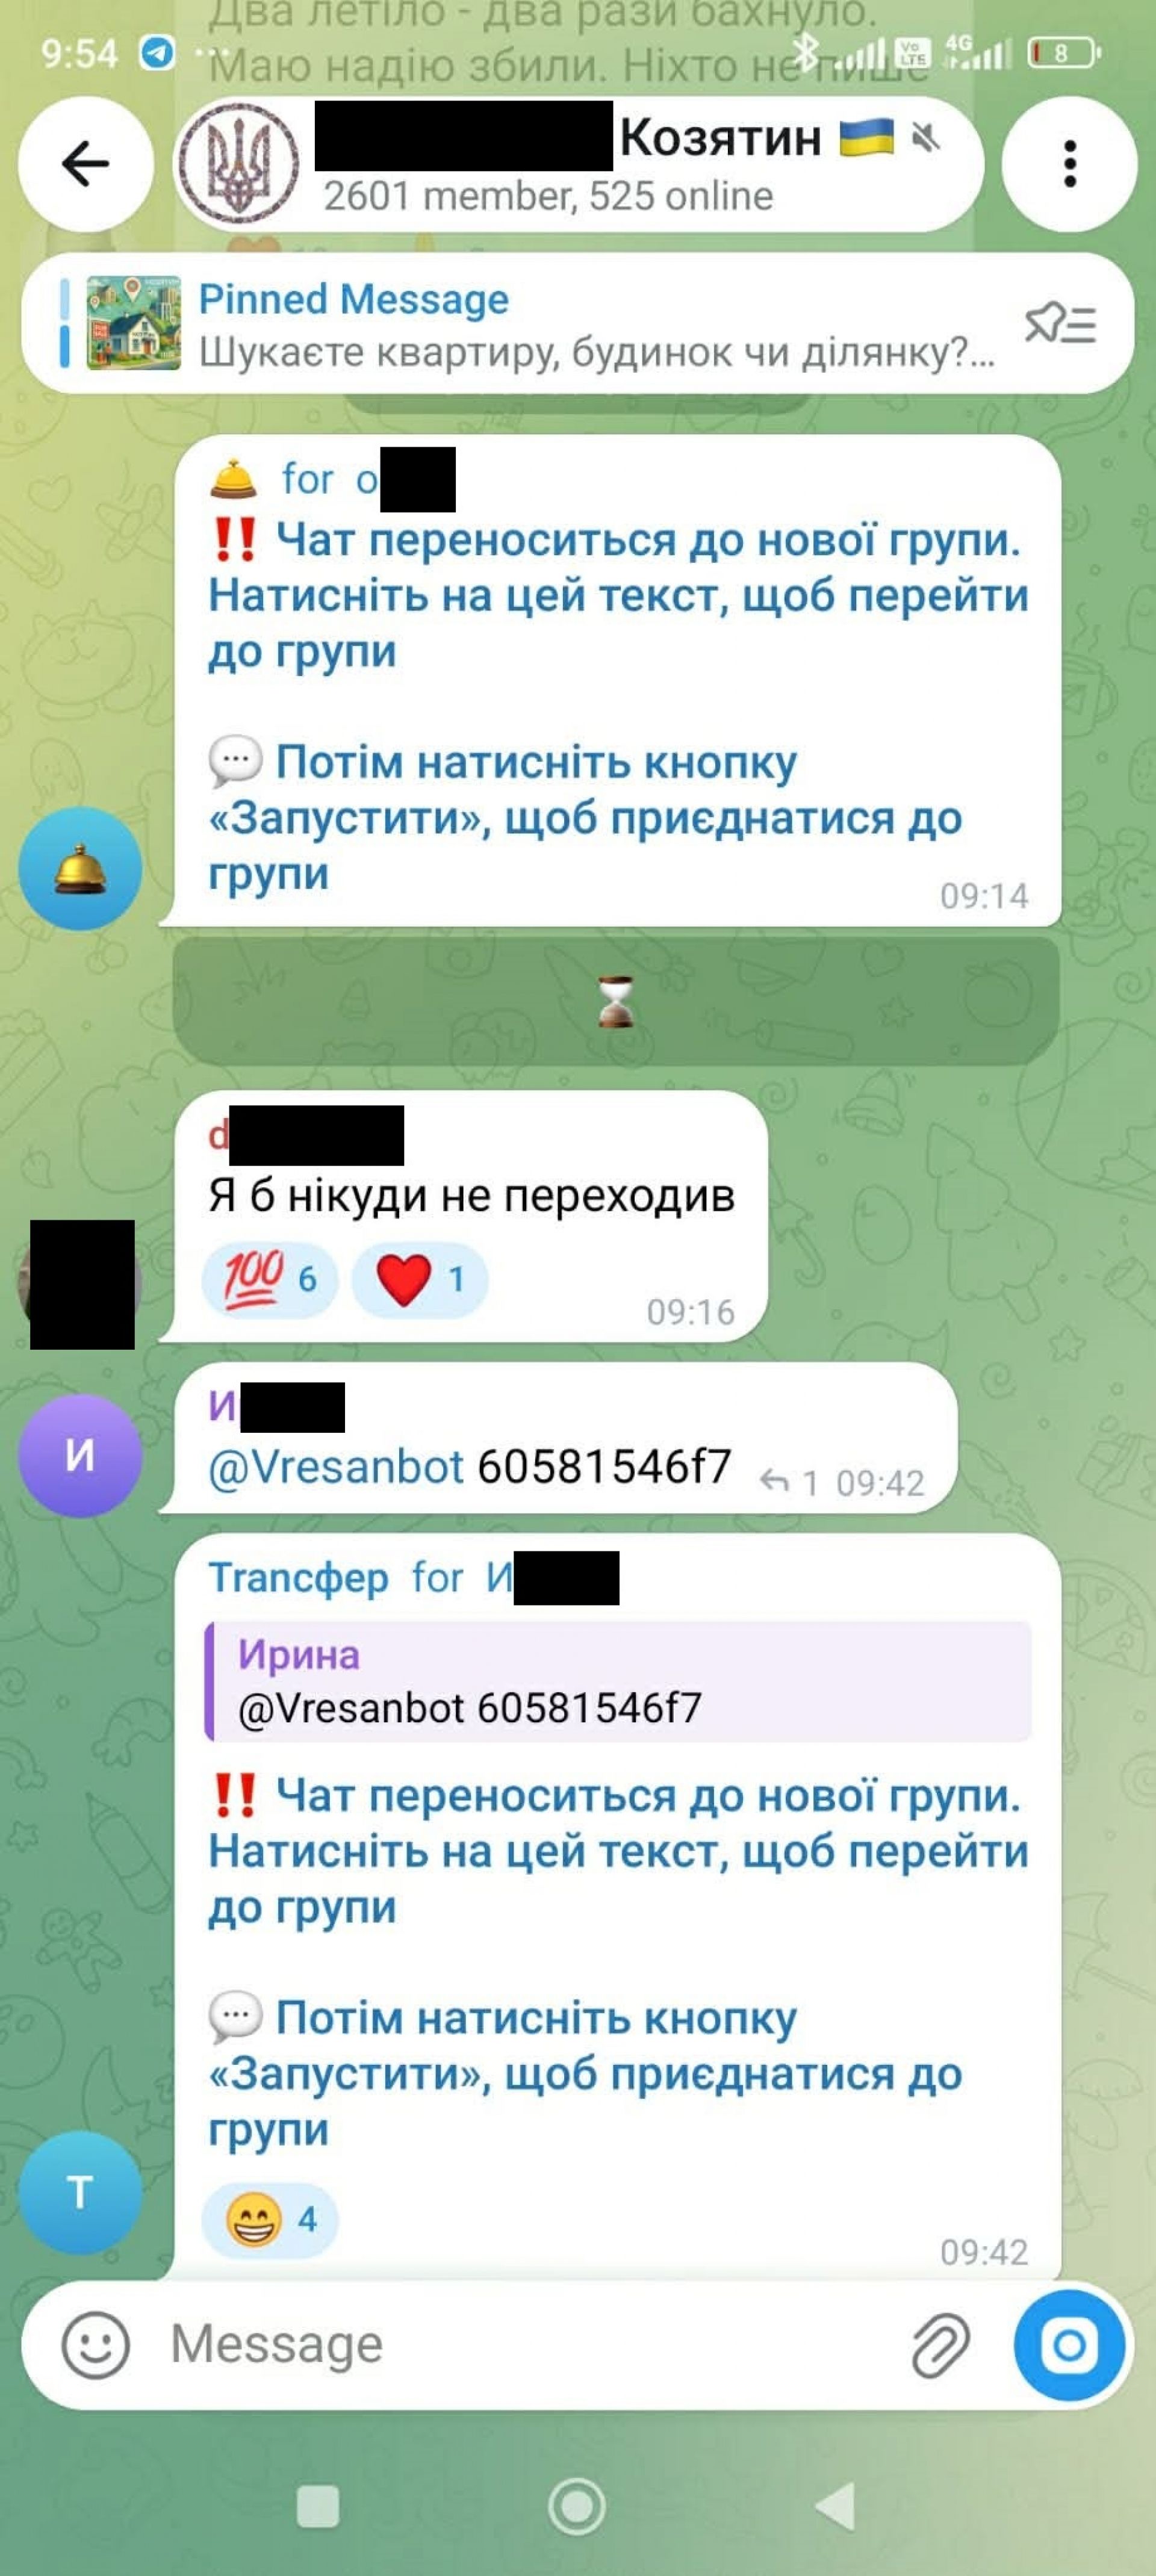
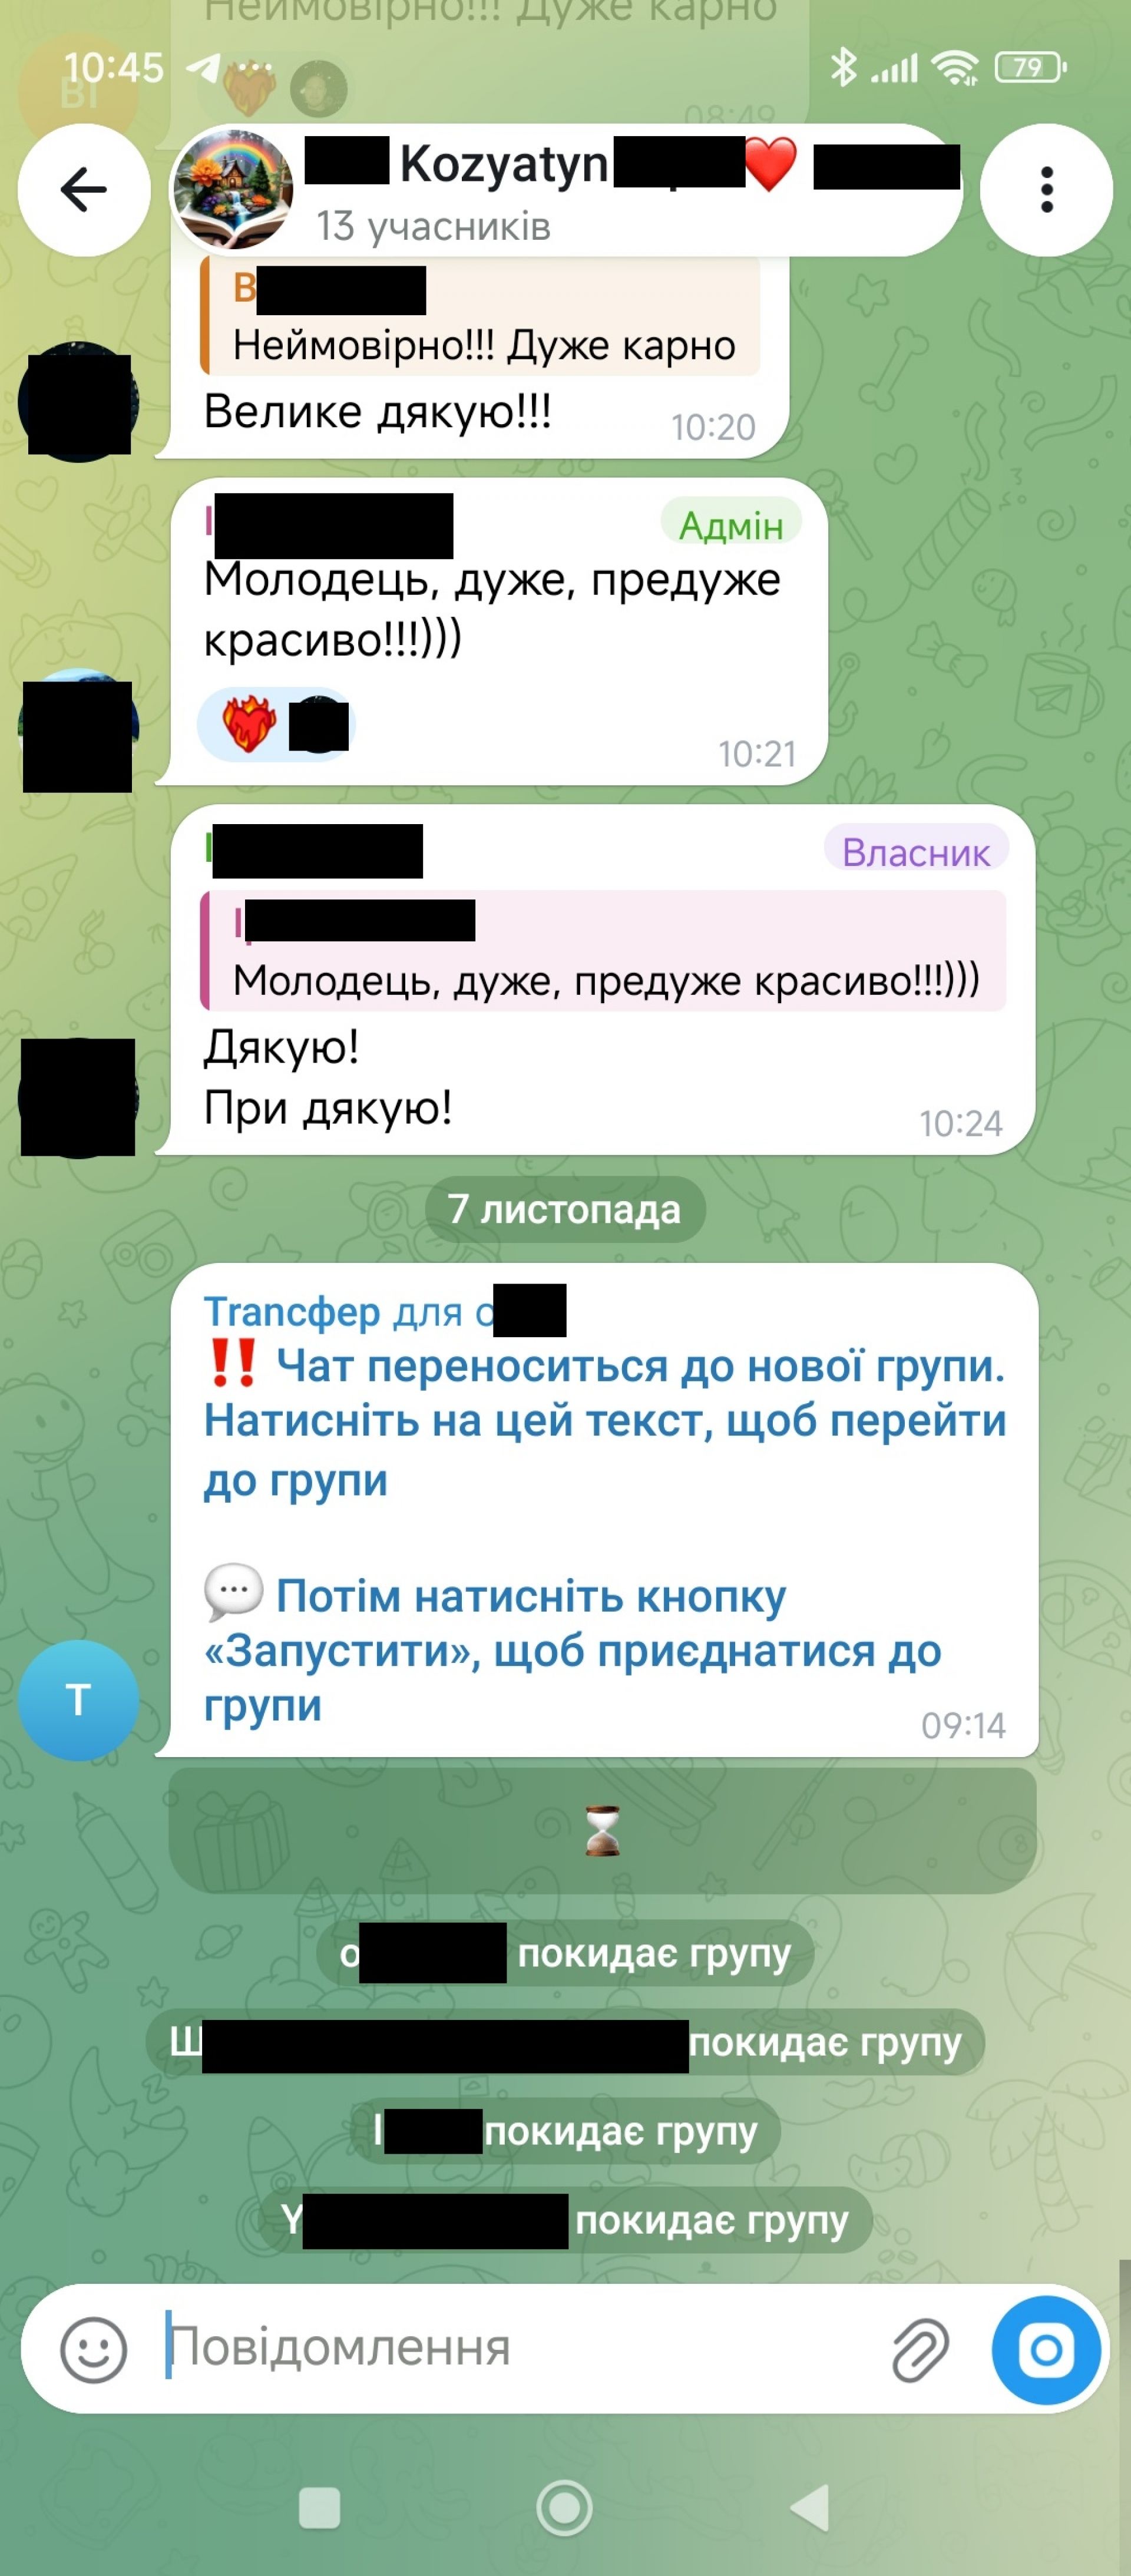
Приблизно за пів години в одному з цих чатів повідомлення з’явилося знову, а о 5:59 наступного ранку — у телеграм-групі, про яку ми розповідали на початку статті.
«Це приклад класичної масової фішингової атаки»
Це було дуже схоже на фішингову атаку, яка спрямована на збір персональних даних та злам акаунтів. Ми зробили скриншоти повідомлень і показали їх Кіберполіції. Правоохоронці підтвердили — це справді була кібератака.
— Це приклад класичної масової фішингової атаки з використанням соціальної інженерії та компрометацією облікових записів, — каже старший оперуповноважений Управління протидії кіберзлочинам у Вінницькій області Департаменту Кіберполіції Національної поліції України, капітан поліції Віктор Сторожук. — Зловмисники спочатку отримують доступ до акаунту одного з учасників чату (зокрема, через подібні фішингові посилання). Потім від імені зламаного користувача (або через ботів-посередників, таких як @messagehub_24bot чи @Vresanbot) у групові чати автоматично надсилається маніпулятивне повідомлення із посиланням.
Якщо людина натискає на посилання у такому повідомленні або запускає фішингового бота, вона потрапляє на сторонній ресурс, де її просять ввести номер телефону, код-підтвердження з Телеграму чи надати дозвіл для авторизації нового пристрою. Так відбувається перехоплення сесії у месенджері Телеграм.
— Щойно користувач передає конфіденційні дані, або підтверджує вхід, зловмисники отримують доступ до його акаунту (активної сесії) та починають подальшу розсилку спаму за його списком контактів і в усіх групах, де він перебуває, — пояснює Віктор Сторожук.
Подібні фішингові атаки були не лише в Козятині — на початку листопада аналогічні повідомлення розсилали у чатах Кропивницького, а навесні цього року — в Броварах.
Регулярно перевіряйте активні сесії
Щоб не стати жертвою фішингу, у Кіберполіції радять дотримуватися правил кібергігієни. Перш за все, завжди вмикайте критичне мислення.
— Адміністратори офіційних або місцевих чатів рідко «переносять» групи без попереднього офіційного оголошення та закріпленого повідомлення від дійсних адмінів, — наголошує Віктор Сторожук. — Якщо ви бачите дивний заклик перейти кудись від звичайного учасника — це на 99% фішинг.
У жодному разі не переходьте за підозрілими посиланнями і не запускайте невідомих ботів, які запитують доступ до ваших персональних даних, закликають «підтвердити особу» чи «перейти у новий чат».
Щоб захистити свій акаунт від зламу, увімкніть двофакторну аутентифікацію.
— Двофакторна аутентифікація — це найголовніший рубіж захисту, — підкреслює Віктор Сторожук. — Навіть якщо ви введете SMS-код на фішинговому сайті, шахраї не зможуть увійти до вашого акаунту без вашого додаткового хмарного пароля.
Щоб увімкнути двофакторну аутентифікацію, перейдіть у налаштування месенджера, оберіть меню «приватність та безпека», далі перейдіть у меню «двофакторна автентифікація» чи «хмарний пароль» і встановіть надійний пароль.
Також у Кіберполіції рекомендують регулярно перевіряти активні сесії вашого месенджеру — оглядати список пристроїв, які мають доступ до вашого акаунту. У разі, якщо ви помітили підозрілу активність, невідомий вам пристрій можна вилучити зі списку активних сесій.
Якщо вас зламали — не зволікайте
Якщо так сталося, що ви натиснули на кнопку, яка веде на фішинговий сайт чи запускає фішингового бота, ввели свої персональні дані на сторонньому ресурсі або помітили дивну активність у месенджері, у Кіберполіції радять діяти негайно. Перш за все, треба завершити чужі сесії. Для цього зайдіть у налаштування Телеграм, оберіть меню «Пристрої» або «Активні сесії» і натисніть «Завершити всі інші сесії» (очистити всі інші входи).
Також радять змінити хмарний пароль. Для цього в налаштуваннях перейдіть в меню «Приватність та безпека», оберіть «Двофакторну автентифікацію» та змініть пароль, або встановіть його, якщо двофакторна автентифікація у вас не була увімкнена.
Обов’язково перевірте всі свої чати, не лише групові, а й приватні. У разі, якщо від вашого імені надходили шкідливі повідомлення, видаліть їх чи напишіть у чаті та своїм контактам, що ваш акаунт зламали і не можна переходити за посиланнями, які надходили у повідомленнях від вашого імені.
— Якщо ви втратили доступ до акаунту остаточно або зловмисники скористалися вашими даними у шахрайських цілях (наприклад, вимагають гроші від вашого імені), негайно подайте електронне звернення на офіційному сайті Кіберполіції України або телефонуйте за номером гарячої лінії 0 800 505 170, — підсумовує Віктор Сторожук.
Читайте також:
Драгер показав 2,06 проміле — патрульні виявили п’яного водія, який не мав права кермувати
Дві гранати і шість предметів, схожих на тротилові шашки знайшли у чоловіка в Козятині
Сіла за кермо п’яною і без прав: на Хмільниччині зупинили водійку Ford Transit
Додайте РІА Козятин до вибраних джерел в Google.